
生成自签ssl证书
自定义域名生成自己的ssl证书,以下是执行的脚本。
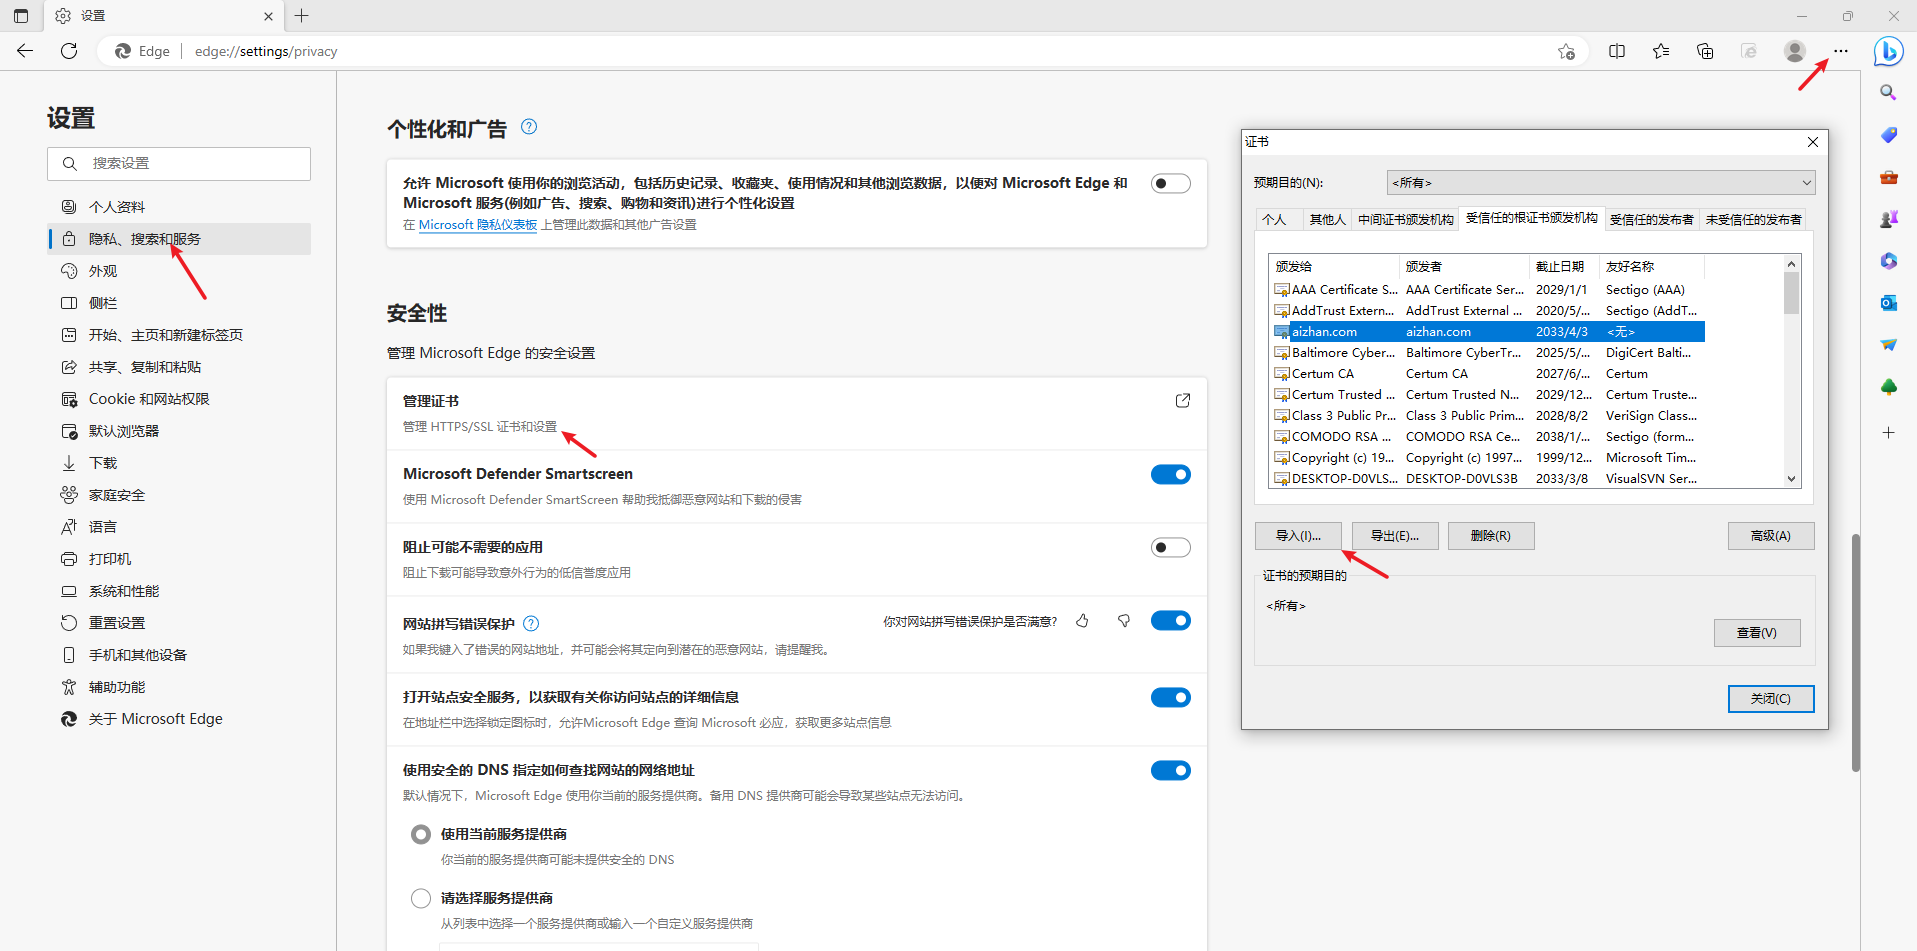
浏览器访问时,需要把自签名证书加入到
#!/bin/sh

#https://github.com/michaelliao/itranswarp.js/blob/master/conf/ssl/gencert.sh
#yum install openssl openssl-devel
#4个文件:
#www.test.com.crt:自签名的证书
#www.test.com.csr:证书的请求
#www.test.com.key:不带口令的Key
#www.test.com.origin.key:带口令的Key
#注意4次输入的口令都是一样的
#在chrome该页面上,直接键盘敲入这12个字符:thisisunsafe

# create self-signed server certificate:

read -p "Enter your domain [www.example.com]: " DOMAIN

#判断是否使用*.开头的通配符域名
DOMAIN0=''
if [[ $DOMAIN =~ ^\*\..* ]]; then
    DOMAIN0=$DOMAIN
    DOMAIN=`echo $DOMAIN | cut -b 3-` #去掉星号(*.)
    echo "This is a pan domain name"
fi

echo "Create server key..."

openssl genrsa -des3 -out $DOMAIN.key 2048

echo "Create server certificate signing request..."

SUBJECT="/C=CN/ST=Guangdong/L=Guangzhou/O=Zhihong.CO/OU=Zhihong.CO/CN=$DOMAIN"
#if [[ $DOMAIN0 != "" ]]; then
#    SUBJECT="${SUBJECT},${DOMAIN0}"
#fi

openssl req -new -subj $SUBJECT -key $DOMAIN.key -out $DOMAIN.csr

echo "Remove password..."

mv $DOMAIN.key $DOMAIN.origin.key
openssl rsa -in $DOMAIN.origin.key -out $DOMAIN.key

echo "Sign SSL certificate..."

cat>$DOMAIN.conf<<EOF
authorityKeyIdentifier=keyid,issuer
basicConstraints=CA:FALSE
keyUsage=digitalSignature, nonRepudiation, keyEncipherment, dataEncipherment
extendedKeyUsage=serverAuth
subjectAltName=@alt_names
[alt_names]
DNS.1=$DOMAIN
EOF
if [[ $DOMAIN0 != "" ]]; then
    sed -i "\$a DNS.2=${DOMAIN0}" $DOMAIN.conf
fi

openssl x509 -req -days 3653 -in $DOMAIN.csr -signkey $DOMAIN.key -extfile $DOMAIN.conf -out $DOMAIN.crt
openssl x509 -in $DOMAIN.crt -out $DOMAIN.pem -outform PEM

echo "TODO:"
echo "Copy $DOMAIN.crt to /etc/nginx/ssl/$DOMAIN.crt"
echo "Copy $DOMAIN.key to /etc/nginx/ssl/$DOMAIN.key"
echo "Add configuration in nginx:"
echo "server {"
echo "    ..."
echo "    listen 443 ssl;"
echo "    ssl_certificate     /etc/nginx/ssl/$DOMAIN.crt;"
echo "    ssl_certificate_key /etc/nginx/ssl/$DOMAIN.key;"
echo "}"